وقتی عبارت هک کردن را می شنویم، معمولاً تصویر فردی با چند مانیتور و صفحه های پر از کد در ذهنمان شکل می گیرد، اما هک کردن در دنیای واقعی خیلی پیچیده تر و البته کمتر شبیه فیلم هاست. هک می تواند از بررسی امنیت یک سامانه با اجازه صاحب آن شروع شود و تا دسترسی غیرمجاز به حساب، سرقت اطلاعات یا ایجاد اختلال در یک سیستم پیش برود. به همین دلیل، خود واژه هک به تنهایی مشخص نمی کند کاری قانونی و دفاعی بوده یا یک حمله مجرمانه. در این مطلب می بینیم هک کردن چیست، هکر چه کسی است، هک چگونه اتفاق می افتد، انواع هکر ها کدام اند، تفاوت هک اخلاقی و هک غیر مجاز چیست و چطور می توان در برابر حملات هکری از حساب ها و دستگاه ها محافظت کرد.
هک کردن به زبان ساده
هک کردن به طور ساده به استفاده از دانش و مهارت فنی برای پیدا کردن، بررسی یا استفاده از ضعف های یک سیستم، نرم افزار، شبکه یا حساب گفته می شود. اما یک نکته مهم وجود دارد هر هکی جرم نیست. مثلاً یک متخصص امنیت ممکن است با اجازه شرکت، امنیت وب سایت آن را بررسی کند و یک آسیب پذیری را گزارش دهد. همان اقدام، اگر بدون اجازه روی وب سایت شخص دیگری انجام شود، می تواند به دسترسی غیرمجاز یا سوءاستفاده تبدیل شود.
هکر کیست؟
هکر فردی است که دانش لازم برای شناخت و بررسی سیستم های کامپیوتری، شبکه ها، نرم افزارها یا سازوکار های امنیتی را دارد و می تواند از این دانش برای اهداف مختلف استفاده کند. تصور هکر یک مجرم است همیشه دقیق نیست. بعضی هکر ها در حوزه امنیت سایبری فعالیت می ک نند و وظیفه شان پیدا کردن ضعف ها قبل از سوء استفاده مهاجمان است. در مقابل، گروهی از مهاجمان از همین مهارت ها برای سرقت اطلاعات، خرابکاری، اخاذی یا دسترسی غیرمجاز استفاده می کنند.
انواع هکرها (چند نوع هکر داریم؟)
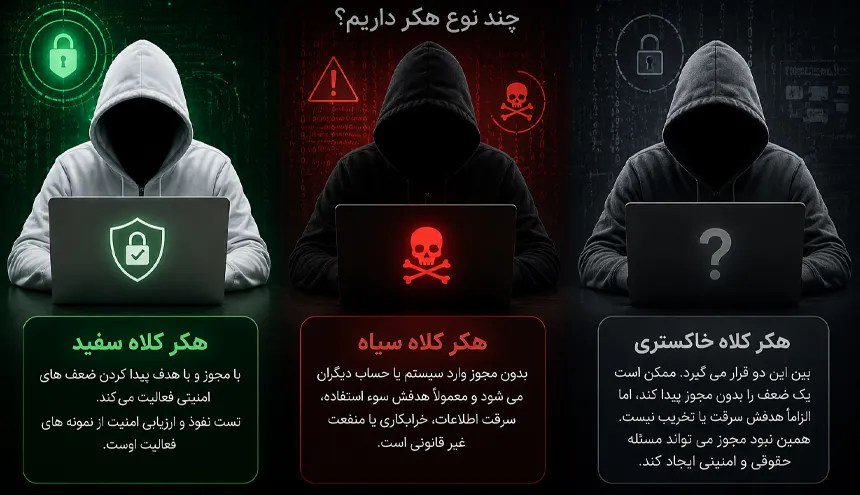
تقسیم بندی هکرها همیشه کاملاً یکسان نیست، اما این چند اصطلاح کاربرد بیشتری دارند:
- هکر کلاه سفید: با مجوز و با هدف پیدا کردن ضعف های امنیتی فعالیت می کند. تست نفوذ و ارزیابی امنیت از نمونه های فعالیت اوست.
- هکر کلاه سیاه: بدون مجوز وارد سیستم یا حساب دیگران می شود و معمولاً هدفش سوء استفاده، سرقت اطلاعات، خرابکاری یا منفعت غیر قانونی است.
- هکر کلاه خاکستری: بین این دو قرار می گیرد. ممکن است یک ضعف را بدون مجوز پیدا کند، اما الزاماً هدفش سرقت یا تخریب نباشد. همین نبود مجوز می تواند مسئله حقوقی و امنیتی ایجاد کند.
هک کردن چگونه اتفاق می افتد؟
هک کردن یک روش واحد ندارد. مهاجم معمولاً به دنبال نقطه ای می گردد که بتواند از آن برای رسیدن به هدفش استفاده کند. این نقطه ممکن است یک حساب کاربری، نرم افزار آسیب پذیر، دستگاه پیکر بندی نشده یا حتی خود کاربر باشد. برای مثال، یک حمله می تواند با یک پیام جعلی شروع شود که کاربر را به صفحه ای مشابه صفحه ورود واقعی هدایت می کند. در حالت دیگر، ممکن است مهاجم از یک آسیب پذیری شناخته شده در نرم افزار قدیمی سوءاستفاده کند. به همین دلیل، هک همیشه به معنی شکستن رمز عبور نیست.
راه های مختلف هک کردن
1- فیشینگ: مهاجم با پیام، ایمیل یا صفحه ای جعلی تلاش می کند کاربر را فریب دهد تا اطلاعات حساس یا اطلاعات ورود خود را در اختیار او قرار دهد.
2- بدافزار: یک نرم افزار مخرب است که می تواند برای سرقت اطلاعات، ایجاد اختلال یا انجام فعالیت های مخرب روی دستگاه مورد استفاده قرار بگیرد.
3- آسیب پذیری نرم افزاری: گاهی یک نقص امنیتی در نرم افزار یا سرویس وجود دارد و مهاجم می تواند از آن برای دسترسی یا ایجاد اختلال استفاده کند. به همین دلیل به روزرسانی نرم افزار ها بخش مهمی از دفاع سایبری است.
4- سرقت یا سوء استفاده از اطلاعات ورود: اگر رمز عبور یک حساب در اختیار مهاجم قرار بگیرد، حساب ممکن است بدون نیاز به هک پیچیده تصاحب شود. به خصوص اگر همان رمز در سرویس های مختلف استفاده شده باشد.
5- مهندسی اجتماعی: در این روش، هدف اصلی لزوماً خود سیستم نیست، انسان است. مهاجم سعی می کند با فریب، فشار، اعتمادسازی یا ایجاد احساس فوریت، فرد را به انجام کاری وادار کند که امنیتش را کاهش می دهد.
بیشتر بخوانید: بهترین ابزار های هوش مصنوعی
آیا هک کردن همیشه غیرقانونی است؟
باید بگوییم دسترسی به سیستم دیگران بدون مجوز با تست امنیت مجاز متفاوت است .در تست نفوذ، صاحب سیستم یا سازمان مشخص می کند چه سامانه هایی، در چه محدوده ای و تحت چه شرایطی آزمایش شوند. حتی ابزارهای تست امنیت نیز باید روی سیستم هایی استفاده شوند که مجوز آزمایش آن ها وجود دارد. پس اگر کسی بگوید فقط می خواستم ببینم می توانم وارد حسابش شوم یا نه، این جمله به خودی خود مجوز محسوب نمی شود. قوانین و مجازات های مربوط به دسترسی غیرمجاز نیز به کشور و شرایط پرونده بستگی دارد. بنابراین نباید تصور کرد هر نوع آزمایش روی یک سیستم عمومی یا حساب دیگران، صرفاً چون برای یادگیری انجام شده، قانونی است.
هکرها معمولاً دنبال چه چیزی هستند؟
هدف مهاجم به انگیزه و نوع حمله بستگی دارد. بعضی حملات برای دسترسی به اطلاعات حساس انجام می شوند، بعضی برای تصاحب حساب ها و برخی دیگر برای اخاذی یا ایجاد اختلال صورت می گیرند. از اهداف رایج می توان به این موارد اشاره کرد:
- اطلاعات ورود و حساب های کاربری
- اطلاعات شخصی
- اطلاعات مالی
- اطلاعات محرمانه شرکت ها
- داده های مشتریان
- دسترسی به سامانه های داخلی
- ایجاد اختلال در سرویس ها
- نصب یا اجرای بدافزار
- اخاذی از افراد یا سازمان ها
از کجا بفهمیم یک حساب یا دستگاه هک شده است؟
هیچ نشانه ای به تنهایی اثبات نمی کند که حساب یا دستگاه هک شده، اما بعضی رفتارهای غیرعادی ارزش بررسی دارند. مثلاً:
- ورودهایی را می بینید که خودتان انجام نداده اید.
- رمز عبور بدون اطلاع شما تغییر کرده است.
- پیام ها یا ایمیل هایی از طرف شما ارسال شده که خودتان نفرستاده اید.
- تنظیمات امنیتی حساب تغییر کرده است.
- دستگاه بدون دلیل مشخص رفتارهای غیرعادی دارد.
- برنامه یا افزونه ای را می بینید که نصب آن را به خاطر نمی آورید.
- اعلان های ورود غیرمنتظره دریافت می کنید.
- فایل ها یا اطلاعات بدون دلیل مشخص تغییر کرده اند.
چطور از هک شدن جلوگیری کنیم؟
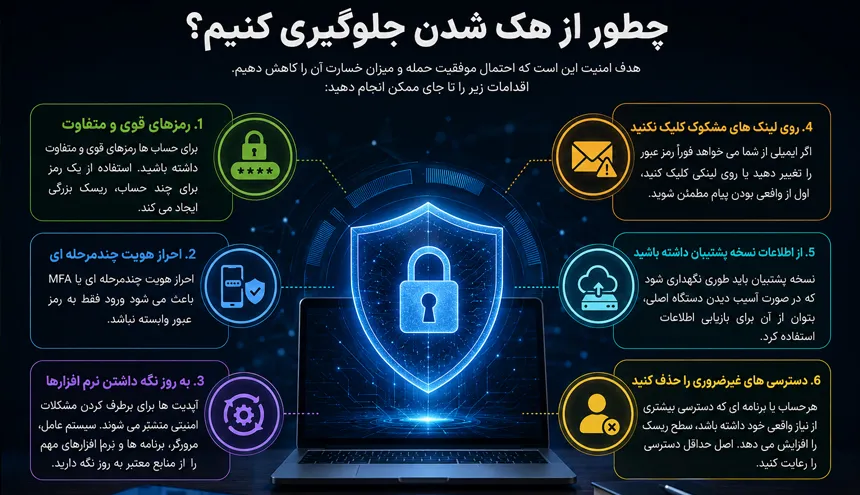
قرار نیست با چند تنظیم ساده، یک دستگاه به قلعه ای نفوذناپذیر تبدیل شود. هدف امنیت این است که احتمال موفقیت حمله و میزان خسارت آن را کاهش دهیم. اقدامات زیر را تا جای ممکن انجام دهید :
1- برای حساب ها رمزهای قوی و متفاوت داشته باشید: استفاده از یک رمز برای چند حساب، ریسک بزرگی ایجاد می کند. اگر رمز یک سرویس افشا شود، مهاجم می تواند همان اطلاعات را برای سرویس های دیگر هم امتحان کند.
2- احراز هویت چندمرحله ای را فعال کنید: احراز هویت چندمرحله ای یا MFA باعث می شود ورود فقط به رمز عبور وابسته نباشد. در این حالت، کاربر باید علاوه بر عامل اول، عامل دیگری مانند یک برنامه احراز هویت، کلید امنیتی یا روش تأیید دیگر را ارائه کند.
3- نرم افزارها را به روز نگه دارید: آپدیت ها فقط برای اضافه کردن قابلیت های جدید نیستند. بخشی از آن ها برای برطرف کردن مشکلات امنیتی منتشر می شوند. سیستم عامل، مرورگر، برنامه ها و نرم افزار های مهم را از منابع معتبر به روز نگه دارید.
4- روی لینک های مشکوک کلیک نکنید: اگر ایمیلی از شما می خواهد فوراً رمز عبور را تغییر دهید، حسابی را تأیید کنید یا روی لینکی کلیک کنید، اول از واقعی بودن پیام مطمئن شوید.
5- از اطلاعات مهم نسخه پشتیبان داشته باشید: اگر فایل های مهم فقط در یک دستگاه ذخیره شده باشند، خرابی دستگاه یا یک حمله سایبری می تواند دردسر بزرگی ایجاد کند. نسخه پشتیبان باید طوری نگهداری شود که در صورت آسیب دیدن دستگاه اصلی، بتوان از آن برای بازیابی اطلاعات استفاده کرد.
6- دسترسی های غیرضروری را حذف کنید: هر حساب کاربری یا برنامه ای که دسترسی بیشتری از نیاز واقعی خود داشته باشد، سطح ریسک را افزایش می دهد. در محیط های سازمانی، اصل حداقل دسترسی کمک می کند هر کاربر یا حساب فقط مجوزهای لازم برای انجام وظایفش را داشته باشد.
آیا گوشی هم می تواند هک شود؟
گوشی هوشمند هم یک سیستم متصل به اینترنت است و می تواند مانند سایر دستگاه ها در معرض فیشینگ، بدافزار، سرقت حساب یا سوء استفاده از آسیب پذیری های نرم افزاری قرار بگیرد. البته هر رفتار عجیب گوشی به معنی هک شدن نیست. داغ شدن، کاهش شارژ یا کند شدن دستگاه می تواند دلایل کاملاً عادی دیگری هم داشته باشد. برای کاهش ریسک، سیستم عامل و برنامه ها را به روز نگه دارید، برنامه ها را از منابع معتبر نصب کنید، دسترسی برنامه ها را بررسی کنید و برای حساب های مهم رمز دو مرحله ای را فعال کنید.
آیا اینستاگرام، تلگرام یا ایمیل هم هک می شوند؟
حساب های آنلاین نیز می توانند هدف حمله قرار بگیرند، اما در بسیاری از موارد چیزی که کاربر آن را هک شدن حساب می نامد، در عمل نتیجه سرقت اطلاعات ورود، فیشینگ، استفاده مجدد از رمز عبور یا دسترسی به نشست کاربر است. برای همین، اگر یک حساب مهم دارید، فقط به رمز عبور تکیه نکنید. رمز دو مرحله ای را فعال کنید، ایمیل و شماره بازیابی را به روز نگه دارید و اعلان های ورود را جدی بگیرید.
آیا هک کردن را می توان به صورت قانونی یاد گرفت؟
امنیت سایبری یک حوزه تخصصی و قانونی است و یادگیری آن می تواند به مسیر شغلی تبدیل شود. به شرطی که تمرین ها در محیط های آزمایشگاهی، سامانه های آموزشی یا سیستم هایی انجام شوند که اجازه تست آن ها را دارید. کسی که قصد دارد وارد این حوزه شود، بهتر است فقط سراغ ترفندهای هک نرود. درک شبکه، سیستم عامل، وب، برنامه نویسی، پایگاه داده و مفاهیم امنیتی پایه، مسیر یادگیری را بسیار منطقی تر می کند. در مرحله بعد می توان حوزه هایی مانند تست نفوذ، امنیت وب، تحلیل بدافزار، امنیت شبکه، پاسخ به رخداد و امنیت نرم افزار را جداگانه دنبال کرد.
یک نکته مهم: یادگیری ابزار با یادگیری امنیت یکی نیست. اگر فقط ابزارها را بلد باشید اما ندانید یک آسیب پذیری چرا به وجود می آید و چه اثری دارد، درک عمیقی از هک و امنیت نخواهید داشت.
هک، امنیت سایبری و تست نفوذ چه تفاوتی دارند؟
این سه اصطلاح گاهی به جای یکدیگر استفاده می شوند، درحالی که یکی نیستند.
- هک : هک مفهوم گسترده ای برای دستکاری، بررسی یا استفاده از ضعف های سیستم هاست و بسته به هدف و مجوز می تواند شکل های متفاوتی داشته باشد.
- امنیت سایبری: امنیت سایبری حوزه وسیع تری است که از محافظت، تشخیص و پاسخ به تهدید ها تا بازیابی سیستم ها را در بر می گیرد.
- تست نفوذ: تست نفوذ یک فعالیت امنیتی کنترل شده است که برای بررسی ضعف های یک سیستم در محدوده و شرایط مشخص انجام می شود.
آیا برای هکر شدن باید برنامه نویسی بلد باشیم؟
برنامه نویسی برای ورود حرفه ای به امنیت سایبری بسیار مفید است، اما پاسخ این سؤال به حوزه ای که انتخاب می کنید بستگی دارد. برای مثال، در امنیت وب دانستن ساختار HTTP، مرورگر، JavaScript، پایگاه داده و زبان های سمت سرور می تواند کمک زیادی کند. در امنیت شبکه، مفاهیم شبکه و سیستم عامل اهمیت بیشتری پیدا می کنند. در هر صورت، درک مفاهیم از حفظ کردن دستورهای ابزارها مهم تر است.
بیشتر بخوانید: وصل کردن دسته بازی به تلویزیون
آیا آنتی ویروس جلوی هک شدن را می گیرد؟
آنتی ویروس می تواند بخشی از دفاع امنیتی دستگاه باشد، اما نباید آن را یک راه حل کامل در نظر گرفت. اگر کاربر رمز عبور ضعیفی داشته باشد، روی لینک فیشینگ کلیک کند، MFA را غیرفعال بگذارد یا نرم افزارهای قدیمی و آسیب پذیر استفاده کند، صرفاً نصب یک ابزار امنیتی همه مشکلات را حل نمی کند.
اگر فکر کنیم هک شده ایم، چه کار کنیم؟
اگر احتمال می دهید یک حساب یا دستگاه واقعاً به خطر افتاده، اول از هر چیز از انجام اقدامات عجولانه خودداری کنید. برای یک حساب آنلاین، می توانید از یک دستگاه قابل اعتماد وارد حساب شوید، رمز عبور را تغییر دهید، نشست ها و دستگاه های متصل را بررسی کنید و MFA را فعال کنید. اگر اطلاعات مالی یا حساس در میان است، موضوع را با سرویس مربوطه نیز پیگیری کنید. در مورد یک دستگاه آلوده یا یک رخداد سازمانی، اقدامات دقیق به نوع حادثه بستگی دارد. در محیط های حرفه ای، ثبت شواهد و بررسی رخداد قبل از پاک کردن عجولانه اطلاعات می تواند اهمیت داشته باشد.
جمع بندی
هک کردن فقط همان تصویری نیست که در فیلم ها می بینیم. پشت یک حمله سایبری ممکن است یک آسیب پذیری نرم افزاری، رمز عبور لو رفته، پیام فیشینگ، تنظیمات اشتباه یا حتی یک تصمیم عجولانه از طرف کاربر قرار داشته باشد. از طرف دیگر، همین دانش می تواند در جهت دفاع استفاده شود. متخصصان امنیت با بررسی ضعف های سیستم ها تلاش می کنند قبل از مهاجمان، مشکلات را پیدا و برطرف کنند. امید است در این مقاله توانسته باشیم مفاهیم و عبارت های مهم در این حوزه را به زبانی ساده بیان کرده باشیم و این اقدامات امنیتی بتواند به شما در حفظ حسابتان کمک کند. با نظراتتان ماراخوشحال کنید.